Revisión de evidencia12 Oct 2026
De la IA actual a la superinteligencia
Qué se ha medido, qué se ha proyectado y qué se ha legislado. Cada fuente va marcada por su nivel de verificación y no se promete ninguna fecha.
Qué se delega a un agente, qué se verifica y qué no se puede delegar. Una escalera de cuatro niveles y un protocolo de medición, con fuentes y límites explícitos.
Lo que el agente abarata es la preparación, no la responsabilidad. El riesgo nuevo es el aseguramiento falso: un informe pulido que afirma cumplimiento sin evidencia detrás.
La escalera de delegación clasifica las actividades de un vCISO en cuatro niveles según tres pruebas que no dependen del modelo. A eso se suman seis principios de diseño (entre ellos evidencia enlazada, compuerta antes de entregar, el agente como identidad no humana con mínimo privilegio y un humano nombrado que firma), las fallas probables y seis preguntas para hacerle a un proveedor en 2027.
Revisión de fuentes públicas con corte al 15 de octubre de 2026. Solo el estudio de ISC2 se leyó en la fuente; las fechas de la ley de IA de la UE y los datos de la ley mexicana de datos personales provienen de resúmenes de terceros y deben verificarse. Las cifras de proveedores se tratan como indicio. La escalera, los principios y el protocolo son análisis propio, sin validación en campo y sin cifras propias.
Qué se ha medido, qué se ha proyectado y qué se ha legislado. Cada fuente va marcada por su nivel de verificación y no se promete ninguna fecha.
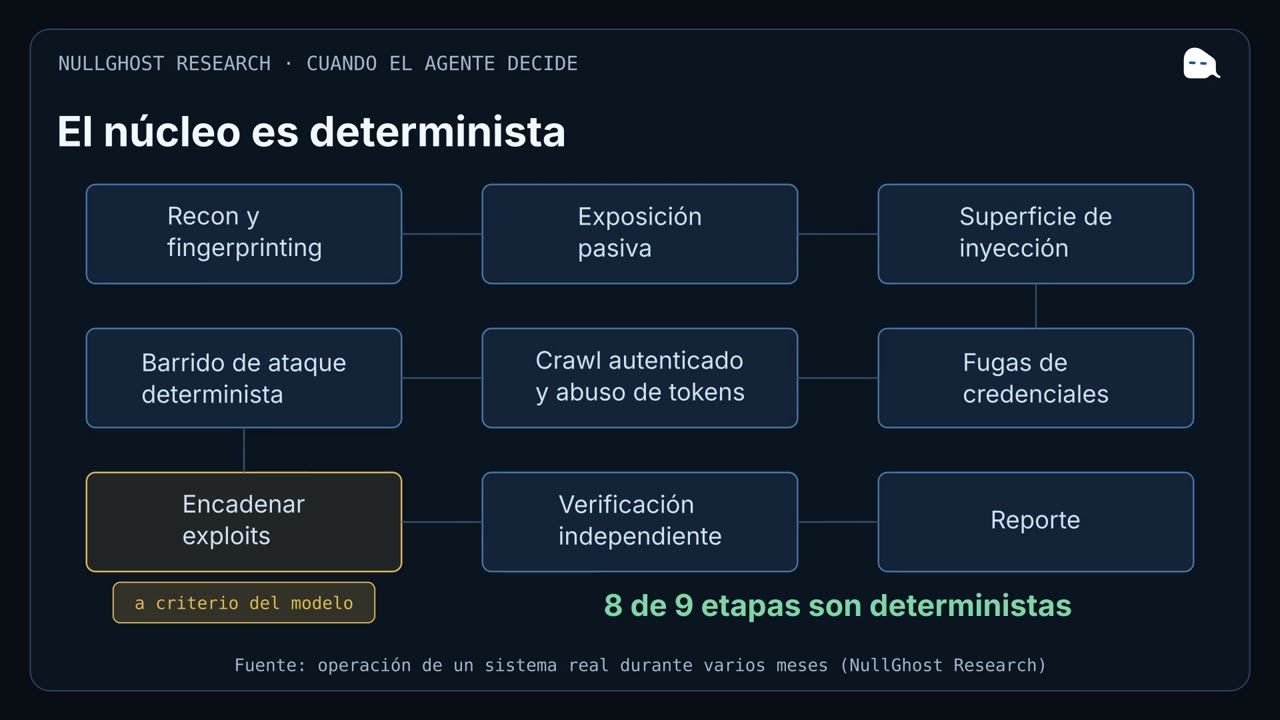
Diez lecciones sobre cobertura, verificación y fallos silenciosos al operar un agente de seguridad ofensiva.
Identidad, autorización y delegación: las preguntas que conviene hacer antes de poner agentes de IA en operación.