Revisión de evidencia12 Oct 2026
De la IA actual a la superinteligencia
Qué se ha medido, qué se ha proyectado y qué se ha legislado. Cada fuente va marcada por su nivel de verificación y no se promete ninguna fecha.
Observaciones de campo y lecturas de industria, con video, gráficos y paper en PDF. Cada cifra con su fuente y sus límites.
Qué se delega a un agente, qué se verifica y qué no se puede delegar. Una escalera de cuatro niveles y un protocolo de medición, con fuentes y límites explícitos.
Qué se ha medido, qué se ha proyectado y qué se ha legislado. Cada fuente va marcada por su nivel de verificación y no se promete ninguna fecha.
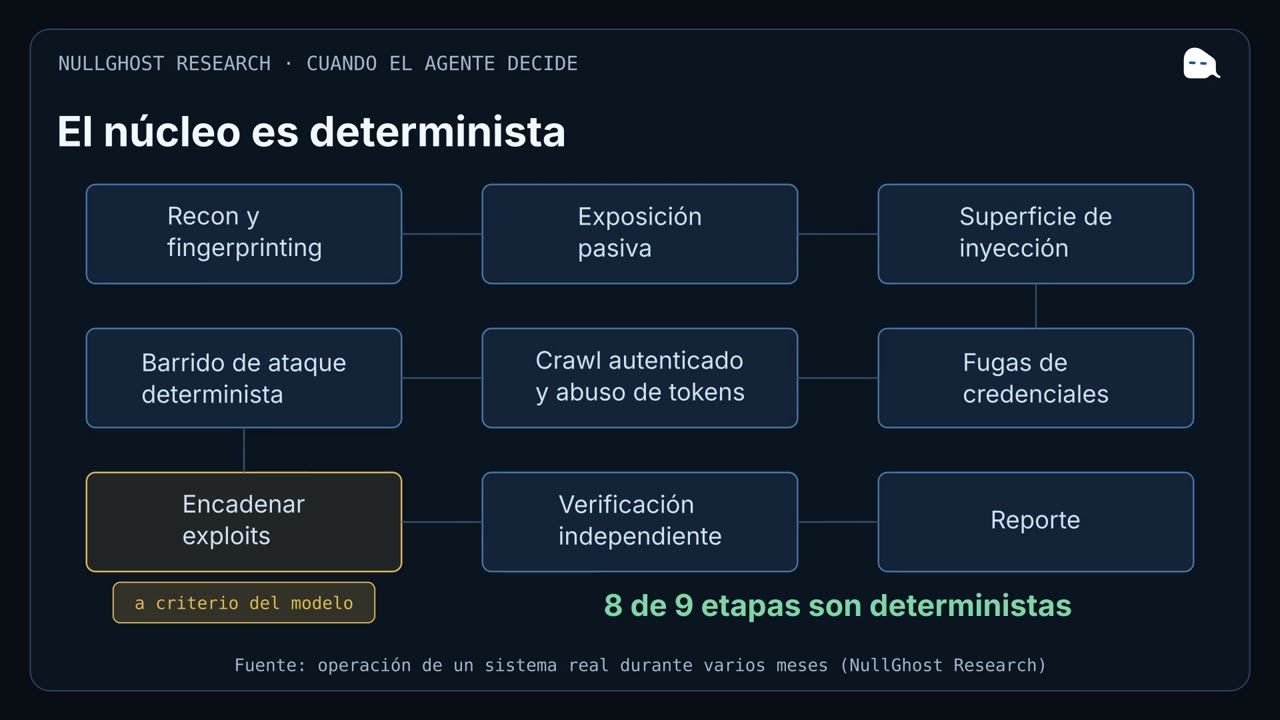
Diez lecciones sobre cobertura, verificación y fallos silenciosos al operar un agente de seguridad ofensiva.
Identidad, autorización y delegación: las preguntas que conviene hacer antes de poner agentes de IA en operación.
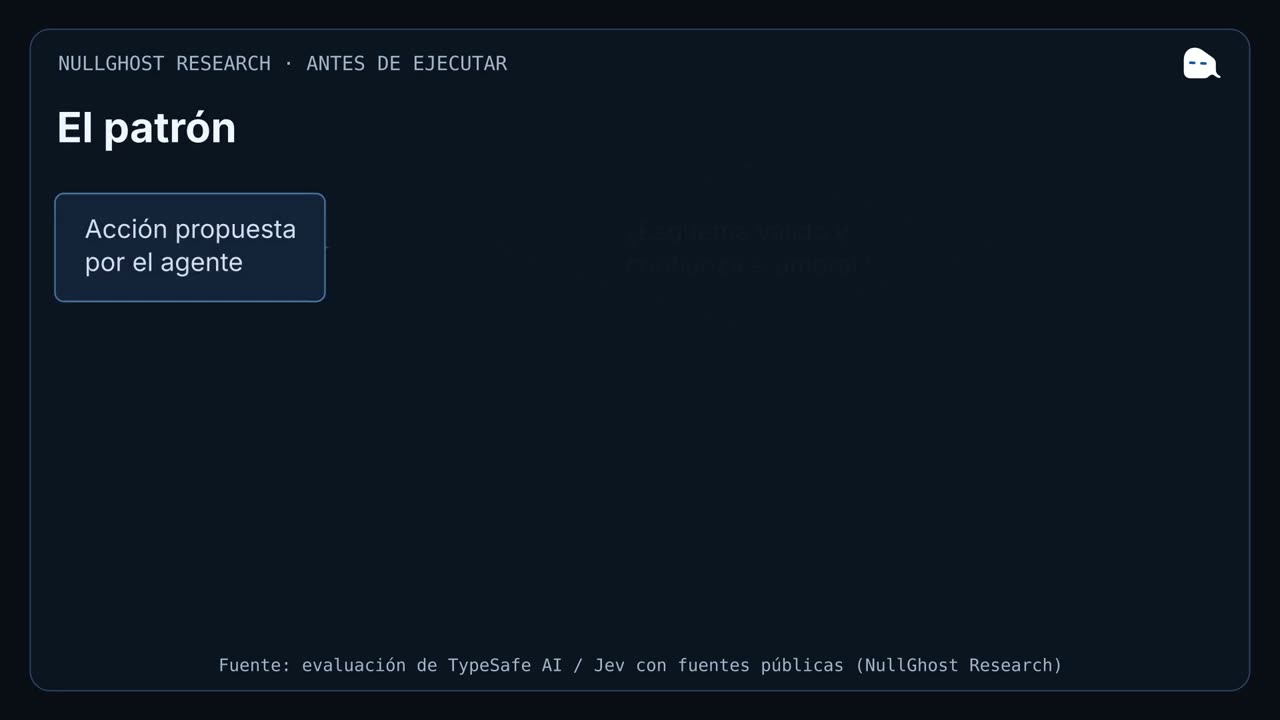
Una capa de verificación entre la decisión del agente y la acción. Evaluamos el patrón a través de TypeSafe AI / Jev.
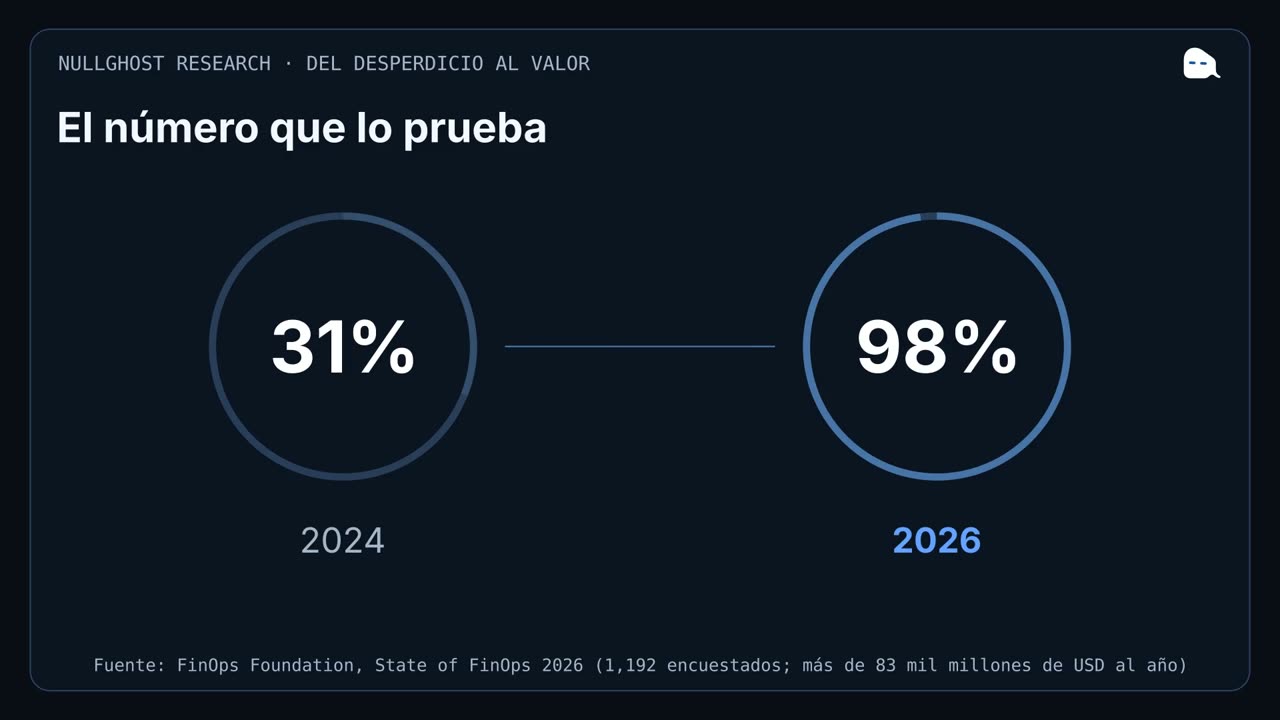
Qué cambia cuando el gasto de IA entra en la conversación de FinOps. Una lectura de State of FinOps 2026.
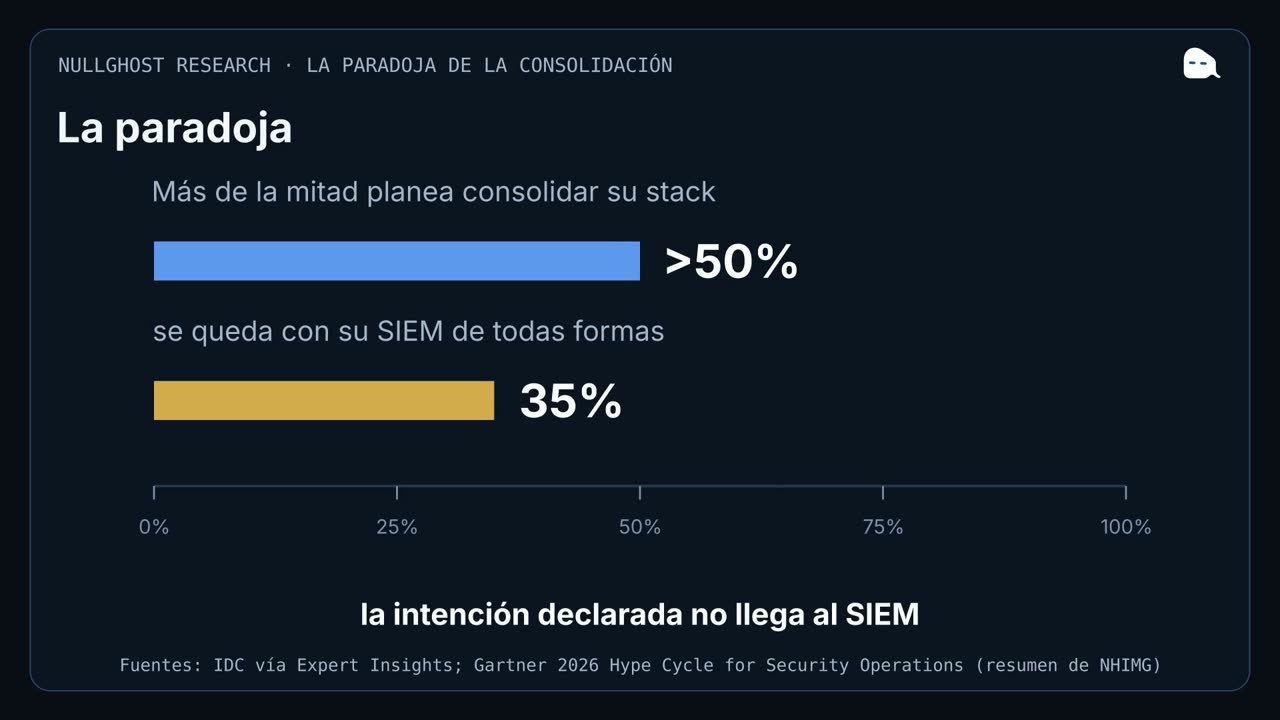
Más de la mitad dice que va a consolidar su stack de seguridad. El 35% se queda con su SIEM actual de todas formas. Una lectura del mercado de SIEM 2026.
Cada gráfico usa solo cifras que publica el resumen o el paper, con su fuente y sus límites.
Referencias seleccionadas para entender el riesgo. La aplicabilidad depende de tu tecnología, versión y configuración.
Inyección de comandos en modelos RE6250, RE6300, RE6350, RE6500, RE7000 y RE9000. Revisa los productos y versiones del registro antes de determinar exposición.
Registro oficial CVE ↗Una referencia para revisar prevención, preparación y respuesta. Úsala para orientar una revisión de controles con tu equipo.
CISA — #StopRansomware Guide ↗Conoce las capacidades de Kirux y define con nosotros qué aplica a tu entorno.