Marco de delegación15 Oct 2026NUEVO
El vCISO con IA
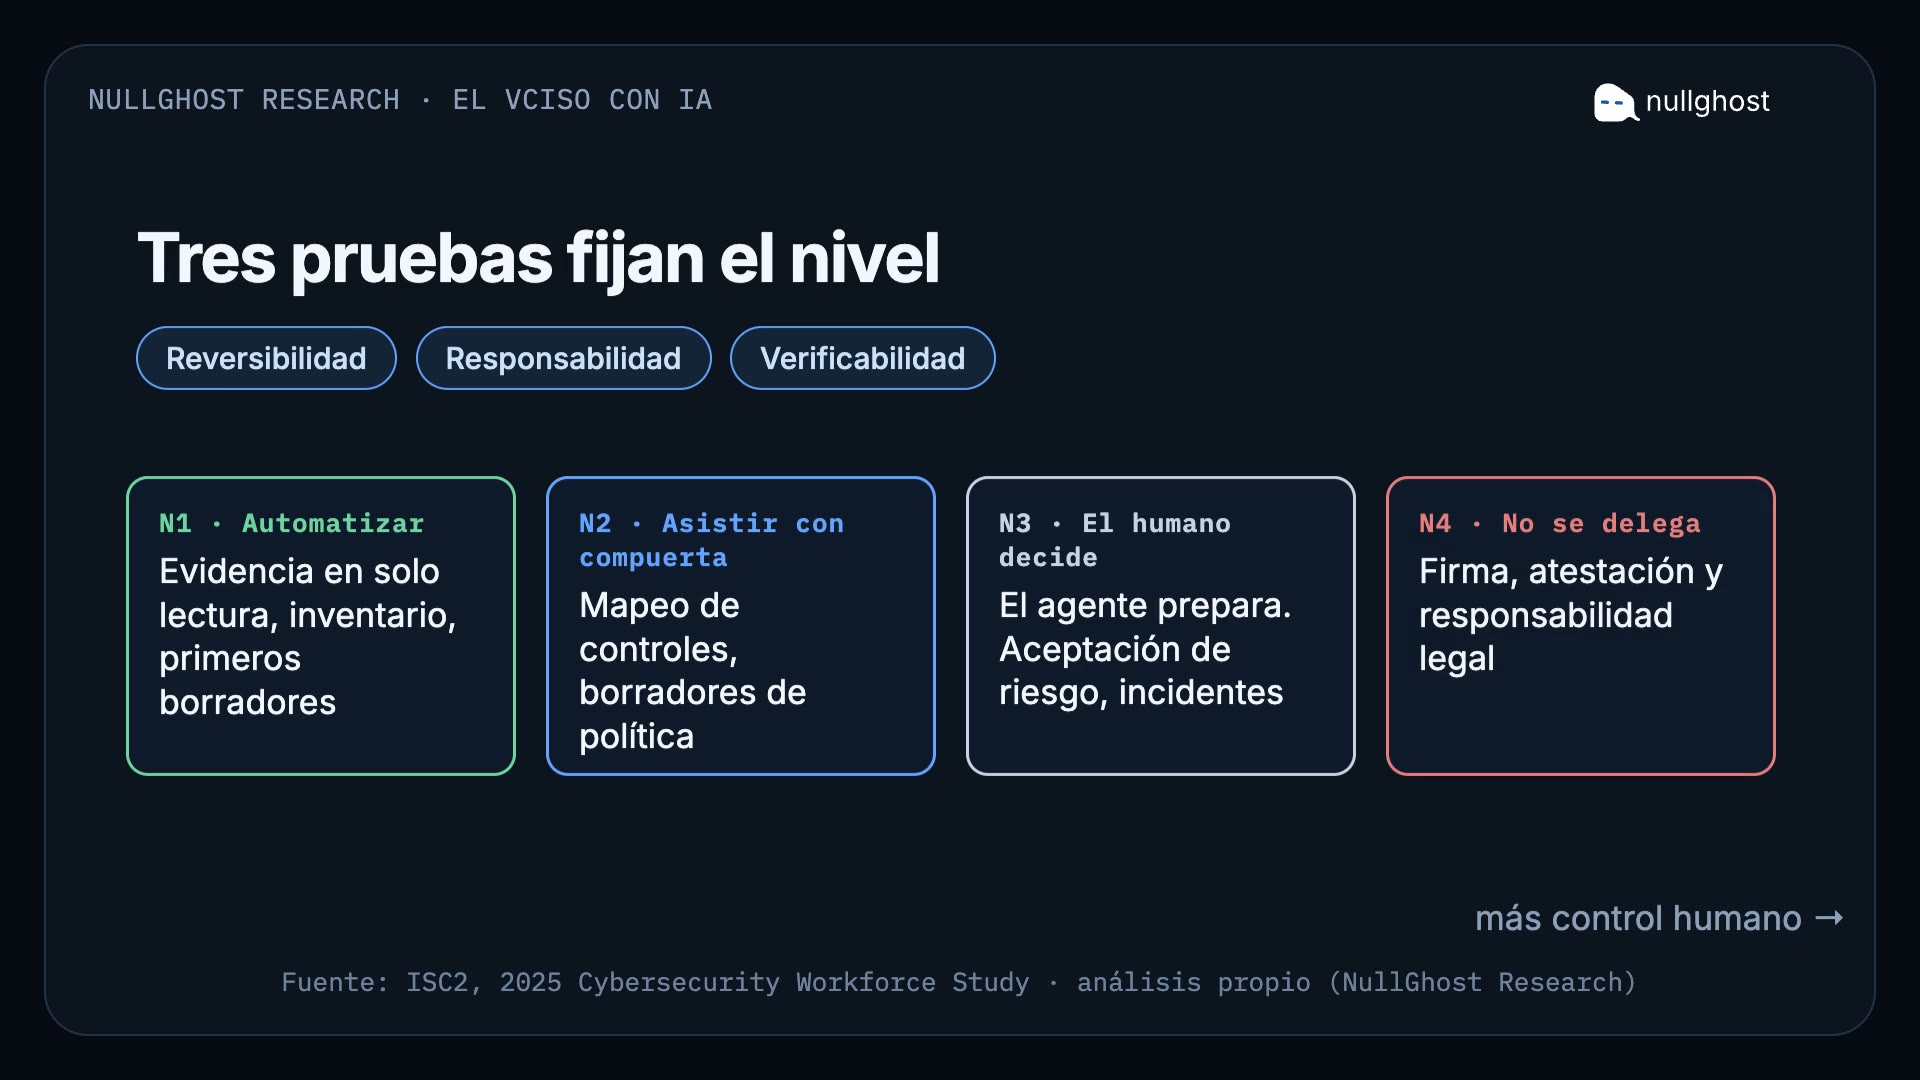
Qué se delega a un agente, qué se verifica y qué no se puede delegar. Una escalera de cuatro niveles y un protocolo de medición, con fuentes y límites explícitos.
Cómo un equipo pequeño vincula el gobierno de sus usos de IA con la trazabilidad de un agente que opera herramientas en un laboratorio.
Un pentest con IA no es evaluar la seguridad de la IA; una VM no es aislamiento; la trazabilidad no es conformidad.
El paper describe la arquitectura observada de un laboratorio donde un agente conduce herramientas por MCP en una VM Kali sobre objetivos propios y autorizados, y la lee contra el alcance público de ISO/IEC 42001:2023 e ISO/IEC 27090:2026. Propone una tabla de gobernanza a evidencia con el estado real de cada actividad, casi todo pendiente.
Reutiliza el protocolo de evidencia de NullGhost: autorización, plan de prueba, resultados negativos como «no observado bajo estas condiciones», verificación independiente e integridad por hashes. Es una sola operación sobre objetivos propios, no un benchmark; registra como limitaciones el fallo silencioso, las diferencias de navegador y los errores de automatización. No se leyó el texto íntegro de ninguna de las dos normas.
Qué se delega a un agente, qué se verifica y qué no se puede delegar. Una escalera de cuatro niveles y un protocolo de medición, con fuentes y límites explícitos.
Qué se ha medido, qué se ha proyectado y qué se ha legislado. Cada fuente va marcada por su nivel de verificación y no se promete ninguna fecha.
Diez lecciones sobre cobertura, verificación y fallos silenciosos al operar un agente de seguridad ofensiva.